


A dúvida sobre a segurança do WordPress aparece com frequência porque a plataforma é muito usada, recebe atenção constante e também é alvo comum de ataques automatizados. Isso faz com que muita gente conclua, de forma apressada, que o problema está no WordPress em si.
Na prática, a segurança de um site WordPress depende muito mais de como ele é mantido, hospedado e administrado do que do CMS isoladamente. Em outras palavras: o WordPress não é automaticamente inseguro, mas pode se tornar vulnerável quando opera sem rotina de cuidado, atualização e monitoramento.
Para empresas, profissionais e lojistas, entender essa diferença é essencial antes de decidir migrar, manter ou evoluir uma operação digital. A pergunta certa não é apenas se WordPress é seguro, mas o que está sendo feito para protegê-lo no dia a dia.
A segurança de um site WordPress é o resultado de uma soma de fatores. Plataforma, hospedagem, plugins, senhas, perfis de acesso, backups, firewall e monitoramento trabalham juntos. Quando esses pontos estão bem administrados, o site tende a ser muito mais protegido. Quando estão negligenciados, o risco aumenta independentemente do CMS escolhido.
WordPress não é o problema: onde os riscos normalmente aparecem
A ideia de que o WordPress é inseguro por natureza costuma surgir quando alguém vê um site comprometido e conclui que a causa foi apenas a plataforma. Mas, na maioria dos casos, o incidente está relacionado a falhas de configuração, manutenção atrasada, extensões mal selecionadas ou ambiente de hospedagem fraco.
Isso acontece porque o WordPress é um ecossistema aberto e flexível. Essa flexibilidade é uma vantagem para empresas que precisam de recursos, integrações e escalabilidade, mas também exige responsabilidade operacional. Quanto mais componentes o site utiliza, maior a necessidade de governança técnica.
O ponto central é simples: um CMS popular atrai mais tentativas de ataque, mas popularidade não é sinônimo de insegurança estrutural. O que define o nível real de proteção é a forma como o site é construído, atualizado e acompanhado ao longo do tempo.
- Popularidade aumenta a exposição a tentativas automatizadas, não significa fragilidade inevitável.
- Erros de configuração e manutenção são causas frequentes de incidentes.
- A segurança depende de processos contínuos, não de uma decisão única na instalação.
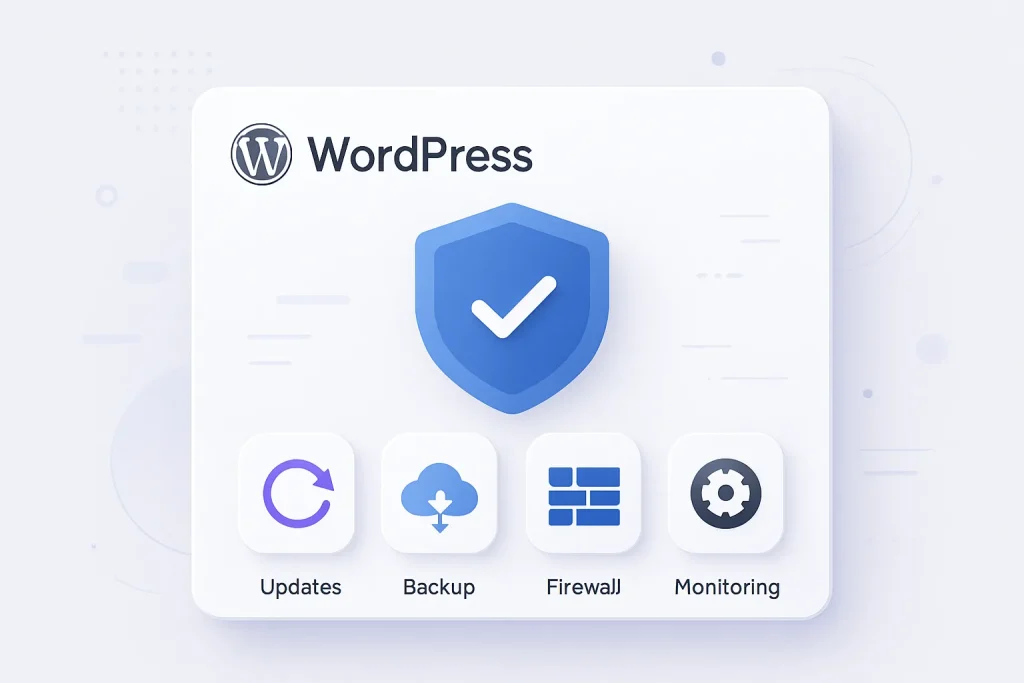
Os fatores que mais influenciam a segurança de um site WordPress
A primeira camada de proteção começa com atualizações. Manter o núcleo do WordPress, temas e plugins atualizados reduz a janela de exposição a falhas já corrigidas pelos desenvolvedores. O problema é que muitos sites ficam meses sem revisão, acumulando riscos desnecessários.
Senhas fortes e autenticação adequada também são decisivas. Credenciais fracas, repetidas ou compartilhadas facilitam acessos indevidos. Em operações com mais de um responsável, a gestão de usuários precisa ser organizada, com perfis bem definidos e acesso limitado ao necessário.
Os plugins merecem atenção especial. Eles ampliam funcionalidades, mas cada novo plugin também adiciona dependência técnica. Usar extensões sem critério, abandonar plugins pouco mantidos ou instalar muitas soluções para a mesma função aumenta a superfície de risco.
Backups não evitam incidentes, mas reduzem o impacto quando algo dá errado. Um backup bem feito e testado ajuda a recuperar o site com menos perda de tempo e menos prejuízo operacional. O ideal é que a cópia exista, esteja acessível e seja validada periodicamente.
Firewall, seja no nível da aplicação ou da infraestrutura, ajuda a filtrar tráfego suspeito e bloquear padrões conhecidos de ataque. Ele não substitui outras camadas, mas fortalece a defesa e pode reduzir a pressão sobre o site.
A hospedagem é outro fator crítico. Um servidor mal configurado, desatualizado ou sem separação adequada entre contas pode comprometer o site mesmo quando o WordPress está corretamente administrado. Por isso, a infraestrutura precisa ser tratada como parte da segurança, não como detalhe secundário.
Por fim, o monitoramento fecha o ciclo. Sem acompanhar alertas, logs, mudanças inesperadas e comportamento fora do padrão, problemas podem ficar invisíveis por muito tempo. Segurança sem observação contínua vira aposta, não estratégia.
- Atualizações: corrigem falhas conhecidas e reduzem exposição.
- Senhas e autenticação: evitam acessos indevidos por credencial fraca ou vazada.
- Usuários e permissões: limitam danos causados por acessos excessivos.
- Plugins: exigem seleção criteriosa e manutenção constante.
- Backups: aceleram recuperação e reduzem impacto de incidentes.
- Firewall: ajuda a bloquear tráfego malicioso e tentativas suspeitas.
- Hospedagem: influencia estabilidade, isolamento e configuração do ambiente.
- Monitoramento: permite identificar anomalias antes que o problema cresça.
✓ O núcleo do WordPress, temas e plugins estão atualizados com rotina definida.
✓ As senhas são fortes e há autenticação reforçada quando possível.
✓ Os usuários têm apenas as permissões necessárias.
✓ Os plugins instalados são realmente necessários e estão mantidos.
✓ Existe backup automático e testado periodicamente.
✓ Há firewall ativo na aplicação ou na infraestrutura.
✓ A hospedagem é confiável e tem configuração adequada para o projeto.
✓ Existe monitoramento de alertas, logs e comportamento anômalo.
✓ Há processo claro para resposta rápida em caso de incidente.
Exemplos práticos: ambiente bem cuidado versus ambiente negligenciado
Imagine dois sites WordPress com a mesma base tecnológica. No primeiro, há rotina de atualização, controle de acesso, plugins revisados, backup automático testado, firewall ativo, hospedagem confiável e monitoramento constante. Nesse cenário, mesmo que surja uma tentativa de invasão, a probabilidade de resposta rápida e contenção é muito maior.
No segundo site, os administradores usam senhas fracas, deixam temas e plugins desatualizados, mantêm usuários antigos sem revisão e contam com uma hospedagem genérica sem acompanhamento técnico. Nesse caso, o risco cresce por acúmulo de negligências, não porque o WordPress tenha “falhado sozinho”.
Essa comparação ajuda a enxergar a segurança como um resultado operacional. O mesmo CMS pode sustentar projetos bem protegidos ou expostos, dependendo da disciplina de gestão aplicada a ele.
- Ambiente bem cuidado: menor exposição, resposta rápida e recuperação mais simples.
- Ambiente negligenciado: maior chance de incidente e maior custo de correção.
- A diferença está na gestão contínua, não em uma promessa de segurança absoluta.
Pontos de cuidado: o que não prometer e o que validar antes de decidir
É importante não prometer que qualquer sistema será completamente invulnerável. Nenhuma plataforma, inclusive WordPress, oferece risco zero. O que existe é redução de risco, contenção de impacto e melhora contínua da postura de segurança.
Também vale evitar argumentos genéricos do tipo “basta instalar um plugin” ou “basta trocar a senha”. Segurança real depende de camadas complementares. Soluções isoladas ajudam, mas não resolvem o problema sozinhas.
Antes de adotar ou manter um site WordPress, vale validar pontos práticos: política de atualização, qualidade da hospedagem, rotina de backup, controle de acesso, revisão de plugins, existência de firewall e capacidade de monitoramento. Em projetos maiores, também é útil confirmar se há processo de resposta a incidentes e responsáveis definidos.
Se houver dados internos, estatísticas ou cases da ECOMCORE que reforcem esta visão, eles devem ser validados manualmente antes de uso. Isso evita afirmações genéricas e fortalece a credibilidade do conteúdo.
- Não prometa invulnerabilidade.
- Não trate solução isolada como resposta completa.
- Valide hospedagem, acessos, backups, plugins e monitoramento.
- Confirme processos de atualização e resposta a incidentes.
- Se houver cases ou números internos, valide antes de publicar.
Conclusão: segurança como processo, não como estado fixo
Responder se WordPress é seguro exige uma visão mais ampla do que culpar ou absolver o CMS. A plataforma pode ser segura quando operada com critério, e pode se tornar arriscada quando a gestão é fraca.
Para empresas e lojistas, a decisão correta não passa por medo, mas por estrutura. Escolher WordPress faz sentido quando existe compromisso com manutenção, infraestrutura adequada e boas práticas de proteção. Sem isso, qualquer site tende a ficar mais exposto.
Em resumo, a segurança não é um selo permanente: é um processo contínuo de prevenção, revisão e resposta. Quem entende isso consegue usar o WordPress com muito mais confiança e previsibilidade.
- Segurança depende de operação consistente.
- Risco menor vem de processos, não de sorte.
- WordPress pode ser uma base sólida quando bem administrado.
Visão rápida
O que mais reduz o risco
Rotina de atualização, senhas fortes, permissões bem definidas, plugins selecionados com critério, backups testados, firewall ativo, hospedagem adequada e monitoramento constante formam a base da proteção real.
O que mais aumenta o risco
Site sem manutenção, extensões abandonadas, credenciais fracas, excesso de usuários com acesso amplo, ausência de backup confiável, hospedagem mal configurada e falta de acompanhamento técnico.
Perguntas frequentes
WordPress é seguro para sites institucionais e lojas virtuais?
O WordPress é mais vulnerável do que outras plataformas?
Basta instalar um plugin de segurança para proteger o site?
Qual é o maior erro de quem usa WordPress?
Se a sua empresa quer usar WordPress com mais confiança, o próximo passo é avaliar a operação como um todo: hospedagem, manutenção, acessos, plugins, backups e monitoramento. Precisa implementar uma solução personalizada no seu projeto? Fale com a ECOMCORE.
Solicitar análise da minha loja